Examen de Técnicos Auxiliares de Informática (TAI) de 2025, promoción interna, resuelto
Actualizado el 24 de octubre de 2026
Todas las preguntas del examen oficial con la respuesta correcta de la plantilla del tribunal. 10 están explicadas como en la app: por qué es la correcta, de dónde sale y la trampa de cada opción.
El cuestionario
Pregunta 1
¿Qué información está almacenada en la zona de seguridad del DNI electrónico, accesible en lectura por el ciudadano en los Puntos de Actualización del DNIe?
- a) El certificado de Firma (No Repudio).
- b) El certificado de Autenticación (Digital Signature).
- c) El certificado CA intermedia emisora.
- d) La imagen de la fotografía.
Ver la respuesta
Respuesta correcta: d) La imagen de la fotografía.
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 2
De conformidad con el artículo 96 de la Ley Orgánica 3/2018, de 5 de diciembre, de Protección de Datos Personales y garantía de los derechos digitales, ¿a qué hace referencia el derecho al testamento digital?
- a) A la transmisión automática de activos financieros digitales de personas fallecidas.
- b) Al acceso a contenidos gestionados por prestadores de servicios de la sociedad de la información sobre personas fallecidas.
- c) A la herencia de dispositivos digitales físicos del fallecido.
- d) A la supresión automática y obligatoria de los datos personales del fallecido.
Ver la respuesta
Respuesta correcta: b) Al acceso a contenidos gestionados por prestadores de servicios de la sociedad de la información sobre personas fallecidas.
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 3Explicada
En España, según el artículo 7 de la Ley Orgánica 3/2018, de 5 de diciembre, de Protección de Datos Personales y garantía de los derechos digitales, ¿a partir de qué edad puede un menor prestar por sí solo consentimiento para el tratamiento de sus datos personales?
- a) 13 años.
- b) 14 años.
- c) 15 años.
- d) 16 años.
Ver la respuesta y la explicación
Respuesta correcta: b) 14 años.
El artículo 7.1 de la LO 3/2018 fija en catorce años la edad desde la que el consentimiento del propio menor basta para el tratamiento. Por debajo de esa edad, el apartado 2 exige el del titular de la patria potestad o tutela.
«El tratamiento de los datos personales de un menor de edad únicamente podrá fundarse en su consentimiento cuando sea mayor de catorce años.»
Trampas: La (a): Trece es el mínimo que el RGPD permite fijar, pero España optó por catorce, art. 7.1. Engaña: es el límite inferior del art. 8.1 del RGPD. La (c): quince no aparece en la norma: la edad es catorce, art. 7.1. La (d): Dieciséis es la edad por defecto del RGPD; España la rebajó a catorce, art. 7.1.
Regla mnemotécnica · El RGPD fija 16 y permite bajar hasta 13; España eligió 14.
Para repasar: En España consiente por sí solo el mayor de catorce años; por debajo, el titular de la patria potestad o tutela.
Fuente: Artículo 7 · LO 3/2018 (LOPDGDD), Artículo 8 · Reglamento (UE) 2016/679 (RGPD)
Pregunta 4
Con base en el Real Decreto 311/2022, de 3 de mayo, por el que se regula el Esquema Nacional de Seguridad, ¿cuál de las siguientes medidas de seguridad afecta a la dimensión de disponibilidad?
- a) Registro de la actividad.
- b) Análisis de impacto.
- c) Requisitos de acceso.
- d) Bloqueo de puesto de trabajo.
Ver la respuesta
Respuesta correcta: b) Análisis de impacto.
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 5
Con base en el Real Decreto 311/2022, de 3 de mayo, por el que se regula el Esquema Nacional de Seguridad, indique qué se define como un incidente de seguridad en el que, debido a una violación de las medidas técnicas u organizativas de seguridad, una información o un servicio quedan expuestos, o potencialmente expuestos, a un acceso no autorizado.
- a) Ciberincidente.
- b) Ciberataque.
- c) Compromiso de la seguridad.
- d) Categoría de seguridad de un sistema.
Ver la respuesta
Respuesta correcta: c) Compromiso de la seguridad.
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 6
De conformidad con el artículo 17 del Real Decreto 209/2003, de 21 de febrero, por el que se regulan los registros y las notificaciones telemáticas, así como la utilización de medios telemáticos para la sustitución de la aportación de certificados por los ciudadanos, ¿cuándo podrá realizarse la presentación de solicitudes, escritos y comunicaciones en los registros telemáticos?
- a) Durante las 24 horas de todos los días del año.
- b) Durante las 24 horas de todos los días del año, excepto sábados y domingos.
- c) Durante las 24 horas de todos los días del año, excepto los días declarados como inhábiles en el ámbito de la Administración General del Estado para todo el territorio nacional.
- d) Durante las 24 horas de todos los días del año, excepto los días declarados como inhábiles en cada ámbito territorial y los declarados como inhábiles para todo el territorio nacional.
Ver la respuesta
Respuesta correcta: a) Durante las 24 horas de todos los días del año.
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 7
Dentro del marco de la Agenda 2030, señale cuál de los siguientes es el Objetivo de Desarrollo Sostenible número 1:
- a) Lucha contra el hambre.
- b) Consumo responsable.
- c) Paz y justicia.
- d) Erradicación de la pobreza.
Ver la respuesta
Respuesta correcta: d) Erradicación de la pobreza.
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 8Explicada
Según establece la Ley 19/2013, de 9 de diciembre, de transparencia, acceso a la información pública y buen gobierno, señale cuál de los siguientes es miembro de la Comisión de Transparencia y Buen Gobierno:
- a) Un representante del Defensor del Pueblo.
- b) Un representante de la Subsecretaría de Estado del Ministerio de Hacienda.
- c) Un representante del Tribunal Constitucional.
- d) Un representante de la Agencia Estatal de Administración Tributaria.
Ver la respuesta y la explicación
Respuesta correcta: a) Un representante del Defensor del Pueblo.
El artículo 36.2 de la Ley 19/2013 fija una lista cerrada: Presidente, un Diputado, un Senador, y representantes del Tribunal de Cuentas, del Defensor del Pueblo, de la Agencia Española de Protección de Datos, de la Secretaría de Estado de Administraciones Públicas y de la AIReF.
«e) Un representante del Defensor del Pueblo.»
Trampas: La (b): el órgano ministerial que integra la Comisión es la Secretaría de Estado de Administraciones Públicas, no la Subsecretaría de Hacienda, art. 36.2.g. La (c): el Tribunal Constitucional no está. Sí lo está un representante del Tribunal de Cuentas, art. 36.2.d. La (d): la AEAT no forma parte. Es la Agencia Española de Protección de Datos la que tiene representante, art. 36.2.f. Engaña: AEAT y AEPD son agencias con siglas casi idénticas.
Para repasar: La Comisión de Transparencia incluye Cortes, Tribunal de Cuentas, Defensor del Pueblo, AEPD, Secretaría de Estado de AAPP y AIReF, además del Presidente.
Pregunta 9
De conformidad con el artículo 4.2 del Real Decreto Legislativo 1/2013, de 29 de noviembre, por el que se aprueba el Texto Refundido de la Ley General de derechos de las personas con discapacidad y de su inclusión social, a los efectos de esta ley, ¿cuál es el grado minimo reconocido a partir del cual se tiene la consideración de persona con discapacidad?
- a) 30 por ciento.
- b) 33 por ciento.
- c) 35 por ciento.
- d) 38 por ciento.
Ver la respuesta
Respuesta correcta: b) 33 por ciento.
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 10
De conformidad con el artículo 6 de la Ley Orgánica 3/2007, de 22 de marzo, para la igualdad efectiva de mujeres y hombres, indique la opción correcta:
- a) Se considera discriminación directa por razón de sexo la situación en que se encuentra una persona que sea, haya sido o pudiera ser tratada, en atención a su sexo, de manera menos favorable que otra en situación comparable.
- b) Se considera discriminación indirecta por razón de sexo la situación en que se encuentra una persona que sea, haya sido o pudiera ser tratada, en atención a su sexo, de manera menos favorable que otra en situación comparable.
- c) Se considera acoso por razón de sexo la situación en que se encuentra una persona que sea, haya sido o pudiera ser tratada, en atención a su sexo, de manera menos favorable que otra en situación comparable.
- d) Se considera acoso sexual la situación en que se encuentra una persona que sea, haya sido o pudiera ser tratada, en atención a su sexo, de manera menos favorable que otra en situación comparable.
Ver la respuesta
Respuesta correcta: a) Se considera discriminación directa por razón de sexo la situación en que se encuentra una persona que sea, haya sido o pudiera ser tratada, en atención a su sexo, de manera menos favorable que otra en situación comparable.
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 11
¿Cuál de las siguientes características describe correctamente una unidad de estado sólido (SSD)?
- a) Almacena datos en discos magnéticos giratorios de alta densidad.
- b) Utiliza memoria RAM volátil para el almacenamiento persistente de datos.
- c) Es un dispositivo para almacenar datos en memoria no volátil sin partes móviles.
- d) Requiere cabezales de lectura mecánicos para acceder a los datos almacenados.
Ver la respuesta
Respuesta correcta: c) Es un dispositivo para almacenar datos en memoria no volátil sin partes móviles.
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 12
En relación con los componentes de un ordenador, ¿cuál es la función principal del bus del sistema?
- a) Ejecutar las instrucciones del sistema almacenadas en memoria.
- b) Suministrar energía eléctrica del sistema a todos los componentes del ordenador.
- c) Almacenar de forma permanente el sistema operativo y los datos del usuario.
- d) Transferir datos, direcciones y señales de control entre la CPU, la memoria y los periféricos.
Ver la respuesta
Respuesta correcta: d) Transferir datos, direcciones y señales de control entre la CPU, la memoria y los periféricos.
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 13Explicada
En el formato de ficheros CSV, descrito en RFC 4180, ¿qué regla es correcta?
- a) Las comillas dobles están prohibidas, solo se permiten comillas simples.
- b) Cada registro va en una línea separada por CRLF; y los campos que contengan caracteres coma, comillas o saltos de línea deben ir con comillas dobles.
- c) Los campos nunca pueden contener comas, aunque estén delimitados por comillas dobles.
- d) El tipo MIME registrado para CSV es “application/csv”.
Ver la respuesta y la explicación
Respuesta correcta: b) Cada registro va en una línea separada por CRLF; y los campos que contengan caracteres coma, comillas o saltos de línea deben ir con comillas dobles.
El RFC 4180 establece que cada registro ocupa una línea terminada en salto de línea CRLF. Los campos que contengan comas, comillas dobles o saltos de línea deben encerrarse entre comillas dobles, para que esos caracteres no se interpreten como separadores.
«Fields containing line breaks (CRLF), double quotes, and commas should be enclosed in double-quotes.»
Trampas: La (a): el RFC 4180 usa solo comillas dobles para delimitar campos, y una comilla doble interna se escapa duplicándola. Las comillas simples no tienen significado especial. La (c): un campo sí puede contener comas si va entre comillas dobles. Esa es precisamente la finalidad del entrecomillado según el RFC 4180. Engaña: la coma es el delimitador de campos. La (d): el tipo MIME registrado para CSV es "text/csv", no "application/csv", que no está registrado.
Para repasar: En CSV, los campos con coma, comillas o salto de línea van entre comillas dobles, y el tipo MIME es text/csv.
Pregunta 14
Según la definición estándar de JSON, RFC 8259, un valor JSON debe pertenecer a uno de estos tipos o literales. ¿Cuál es el conjunto correcto?
- a) object, array, number, string, date y undefined.
- b) object, array, number, string, boolean y function.
- c) object, array, number, string, true, false y null.
- d) object, array, number, string, boolean y NaN.
Ver la respuesta
Respuesta correcta: c) object, array, number, string, true, false y null.
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 15
¿Cuál es el kernel sobre el que se basa Android?
- a) Mach Kernel.
- b) Windows NT Kernel.
- c) Kernel de Linux.
- d) Microkernel L4.
Ver la respuesta
Respuesta correcta: c) Kernel de Linux.
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 16Explicada
En el sistema operativo Linux, ¿cuál es la función principal del comando chmod?
- a) Cambiar el propietario de un archivo.
- b) Crear un enlace simbólico.
- c) Modificar el grupo al que pertenece un usuario.
- d) Cambiar los permisos de acceso de un archivo o directorio.
Ver la respuesta y la explicación
Respuesta correcta: d) Cambiar los permisos de acceso de un archivo o directorio.
chmod (change mode) modifica el modo de un archivo o directorio, es decir, sus permisos de lectura, escritura y ejecución para propietario, grupo y otros. Admite notación simbólica (u+x) y octal (755).
«chmod changes the file mode bits of each given file according to mode , which can be either a symbolic representation of changes to make, or an octal number»
Trampas: La (a): cambiar el propietario es función de chown, no de chmod. chmod solo altera los permisos y no toca quién es el dueño. Engaña: chown comparte el prefijo ch y también actúa sobre archivos. La (b): los enlaces simbólicos se crean con ln -s. chmod no crea ningún objeto nuevo, solo modifica el modo de uno existente. La (c): el grupo de un usuario se modifica con usermod -g o gpasswd. chmod actúa sobre archivos y directorios, no sobre cuentas de usuario.
Para repasar: En Linux, chmod cambia permisos, chown propietario y grupo del archivo, chgrp su grupo, ln -s crea enlaces simbólicos y usermod gestiona cuentas.
Pregunta 17
En una entidad de base de datos con 4 columnas y 7 filas:
- a) El grado es 4 y la cardinalidad 7.
- b) La cardinalidad es 4 y el grado 7.
- c) El grado es 4 y el dominio 7.
- d) El dominio es 4 y la cardinalidad 7.
Ver la respuesta
Respuesta correcta: a) El grado es 4 y la cardinalidad 7.
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 18
Un atributo representado con una elipse discontinua en un diagrama entidad-relación significa que es un atributo:
- a) Clave primaria.
- b) Compuesto.
- c) Multivaluado.
- d) Derivado.
Ver la respuesta
Respuesta correcta: d) Derivado.
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 19
¿Cómo se llama el bloque de un programa donde se incluyen instrucciones iterativas?
- a) Cabecera.
- b) Declaraciones.
- c) Asignaciones.
- d) Control.
Ver la respuesta
Respuesta correcta: d) Control.
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 20
El slice de un array es:
- a) Su longitud.
- b) Una subestructura del array.
- c) Su primer elemento.
- d) Su último elemento.
Ver la respuesta
Respuesta correcta: b) Una subestructura del array.
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 21
Una cola se caracteriza por:
- a) Tener cabecera y cola.
- b) Seguir una política LIFO.
- c) Permitir sacar un elemento independientemente de su posición en ella.
- d) Permitir insertar un elemento en cualquier posición.
Ver la respuesta
Respuesta correcta: a) Tener cabecera y cola.
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 22
En relación a SQL, indique cuál de los siguientes comandos permite asignar permisos a las tablas:
- a) ALTER TABLE
- b) GRANT
- c) PERMISSION
- d) ALLOW
Ver la respuesta
Respuesta correcta: b) GRANT
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 23Explicada
En SQL, si se quiere restituir todas las modificaciones de datos realizadas desde el inicio de una transacción, o desde un punto de retorno, se debe usar la sentencia:
- a) SAVEPOINT
- b) DELETE
- c) ROLLBACK
- d) RETURNBACK
Ver la respuesta y la explicación
Respuesta correcta: c) ROLLBACK
ROLLBACK deshace los cambios de datos hechos desde el inicio de la transacción. Con la forma ROLLBACK TO SAVEPOINT los deshace solo hasta el punto de retorno indicado. Es la sentencia de control de transacciones opuesta a COMMIT.
«ROLLBACK rolls back the current transaction and causes all the updates made by the transaction to be discarded.»
Trampas: La (a): SAVEPOINT solo marca un punto de retorno dentro de la transacción. No deshace nada; para volver a él se usa ROLLBACK TO. Engaña: el enunciado menciona el punto de retorno, que es lo que crea SAVEPOINT. La (b): DELETE borra filas de una tabla, y esa operación forma parte de la transacción. No restituye modificaciones. La (d): RETURNBACK no existe en SQL. La sentencia que deshace es ROLLBACK.
Para repasar: COMMIT confirma, ROLLBACK deshace y SAVEPOINT solo marca un punto intermedio al que volver con ROLLBACK TO.
Pregunta 24
En una base de datos relacional existe una tabla "Departamento". Si lo que se quiere validar es un cambio antes del evento, indique cuál sería una forma válida de comenzar la creación de un Trigger en el estándar ANSI SQL:
- a) CREATE TRIGGER Validar_cambio BEFORE UPDATE OF TABLE Departamento
- b) CREATE NEW TRIGGER Validar_cambio OF Departamento BEFORE UPDATE
- c) CREATE TRIGGER Validar_cambio ON TABLE Departamento BEFORE UPDATE
- d) CREATE TRIGGER Validar_cambio BEFORE UPDATE ON Departamento
Ver la respuesta
Respuesta correcta: d) CREATE TRIGGER Validar_cambio BEFORE UPDATE ON Departamento
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 25
En el contexto de la relación entre clases y objetos, ¿cuál es la definición técnica más precisa de una instancia?
- a) Es el código fuente escrito en el lenguaje de programación que define los atributos.
- b) Es un ejemplar concreto e individualizado de una clase que posee su propio estado.
- c) Es un método estático que se ejecuta sin necesidad de crear el objeto en memoria.
- d) Es el conjunto de todas las clases que pertenecen a un mismo paquete o espacio de nombres.
Ver la respuesta
Respuesta correcta: b) Es un ejemplar concreto e individualizado de una clase que posee su propio estado.
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 26
Dentro de la plataforma .NET, ¿cómo se denomina el componente encargado de ejecutar el manejo de excepciones y la recolección de basura (Garbage Collection)?
- a) MSBuild.
- b) Kestrel.
- c) CLR (Common Language Runtime).
- d) NuGet.
Ver la respuesta
Respuesta correcta: c) CLR (Common Language Runtime).
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 27Explicada
En una arquitectura microservicios con Jakarta EE, ¿qué especificación se utiliza para crear servicios REST?
- a) Jakarta Mail.
- b) Jakarta RESTful Web Services.
- c) Jakarta Web Services Metadata.
- d) Jakarta Pages.
Ver la respuesta y la explicación
Respuesta correcta: b) Jakarta RESTful Web Services.
Jakarta RESTful Web Services (antes JAX-RS) es la especificación de Jakarta EE para crear servicios web REST. Con anotaciones como @Path, @GET o @POST se exponen recursos HTTP, algo muy habitual en microservicios.
Trampas: La (a): Jakarta Mail sirve para enviar y recibir correo electrónico desde aplicaciones Java. No crea servicios REST. La (c): Jakarta Web Services Metadata define anotaciones para describir servicios web, orientadas al modelo SOAP/WSDL. No es la especificación para REST. Engaña: su nombre habla de servicios web, igual que el de la especificación REST. La (d): Jakarta Pages (antes JSP) genera vistas web dinámicas con HTML y código Java en el servidor. No expone servicios REST.
Para repasar: En Jakarta EE, REST se implementa con Jakarta RESTful Web Services (JAX-RS). SOAP usa otras especificaciones; Mail es correo y Pages es presentación.
Fuente: Jakarta RESTful Web Services 3.1 · Documentación de Jakarta EE
Pregunta 28
¿Cuál de los siguientes NO es un producto orientado a las pruebas de software?
- a) Avocado.
- b) Cucumber.
- c) TestLink.
- d) OneTrust.
Ver la respuesta
Respuesta correcta: d) OneTrust.
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 29
¿Cuál es la finalidad de WSDL 2.0, según la especificación del W3C?
- a) Ser un lenguaje XML para describir servicios web, permitiendo describir el servicio a partir de un modelo abstracto de lo que ofrece.
- b) Ser un protocolo de mensajería que define un “envelope” y reglas de codificación para invocaciones remotas.
- c) Ser un protocolo de aplicación que define métodos (GET, POST, PUT, DELETE) y códigos de estado para operar sobre recursos.
- d) Ser un protocolo de comunicación bidireccional con “handshake” y “framing” sobre TCP para tiempo real.
Ver la respuesta
Respuesta correcta: a) Ser un lenguaje XML para describir servicios web, permitiendo describir el servicio a partir de un modelo abstracto de lo que ofrece.
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 30
En el ámbito de los sistemas de control de versiones como Git, ¿qué se entiende por un repositorio?
- a) Un servidor central donde se compila el código fuente de las aplicaciones web y distribuye la última versión ejecutable al navegador del usuario.
- b) Un espacio que contiene el conjunto de archivos de un proyecto y el historial completo de cambios de cada uno de ellos, permitiendo almacenar, versionar y gestionar su evolución a lo largo del tiempo.
- c) Un entorno de ejecución aislado que se utiliza para desplegar aplicaciones en producción y monitorizar su rendimiento.
- d) Un archivo comprimido y cifrado que contiene la última versión estable del código fuente, conocida como “release candidate”.
Ver la respuesta
Respuesta correcta: b) Un espacio que contiene el conjunto de archivos de un proyecto y el historial completo de cambios de cada uno de ellos, permitiendo almacenar, versionar y gestionar su evolución a lo largo del tiempo.
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 31
Según el HTML Living Standard de WHATWG, ¿en qué posición debe aparecer la declaración DOCTYPE dentro de la estructura de un documento HTML?
- a) En la primera línea, antes del elemento raíz <html>.
- b) Dentro del elemento <head>, como primera instrucción antes de cualquier metadato.
- c) Dentro del elemento raíz <html>, como primera instrucción.
- d) Al inicio del elemento <body>, antes de cualquier contenido visible.
Ver la respuesta
Respuesta correcta: a) En la primera línea, antes del elemento raíz <html>.
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 32
De acuerdo con el artículo 3 del Real Decreto 1112/2018, de 7 de septiembre, sobre accesibilidad de los sitios web y aplicaciones para dispositivos móviles del sector público, indique la opción correcta acerca del contenido accesible de sitios web y apps móviles:
- a) Incluye la información textual y no textual, documentos y formularios descargables y contenidos multimedia pregrabados, así como el diseño de los dispositivos de interacción como pantallas, teclados y ratones.
- b) Incluye la información textual y no textual, documentos y formularios descargables, contenidos multimedia pregrabados, interacción bidireccional y la cumplimentación de procesos de identificación, autenticación, firma y pago.
- c) Los documentos y formularios descargables no están incluidos, por la posibilidad de tratarse de contenidos de terceros que no están bajo el control del sujeto obligado.
- d) La cumplimentación de procesos de identificación, autenticación, firma y pago no están incluidos, por gestionarse generalmente a través de sistemas de terceros.
Ver la respuesta
Respuesta correcta: b) Incluye la información textual y no textual, documentos y formularios descargables, contenidos multimedia pregrabados, interacción bidireccional y la cumplimentación de procesos de identificación, autenticación, firma y pago.
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 33Explicada
De acuerdo con el CCN-CERT, ¿cuál de los siguientes NO se considera un mecanismo de Autenticación Multi-Factor (MFA)?
- a) Contraseña + Token OTP (One Time Password).
- b) Escáner de Iris + Huella dactilar.
- c) Contraseña + Escáner de Iris.
- d) Tarjeta de identificación + Reconocimiento facial.
Ver la respuesta y la explicación
Respuesta correcta: b) Escáner de Iris + Huella dactilar.
El MFA exige combinar al menos dos factores de categorías distintas: algo que se sabe, algo que se tiene y algo que se es. El iris y la huella dactilar son ambos biométricos, es decir, del mismo factor «lo que eres», así que forman una autenticación de un solo factor.
«Authentication using two or more different factors to achieve authentication. Factors include something you know (e.g., PIN, password); something you have (e.g., cryptographic identification device, token); or something you are (e.g., biometric).»
Las demás: La (a): Conocimiento (contraseña) más posesión (token OTP): dos factores distintos. La (c): Conocimiento (contraseña) más inherencia (iris): dos factores distintos. La (d): Posesión (tarjeta) más inherencia (rostro): dos factores distintos.
Regla mnemotécnica · Dos factores, dos categorías: saber, tener, ser. Dos biometrías son «ser» dos veces, un solo factor.
Para repasar: El MFA se cuenta por categorías de factor, no por número de credenciales: dos del mismo tipo siguen siendo un único factor.
Fuente: Multi-factor authentication · Documentación del NIST
Pregunta 34
En Linux, para ver en tiempo real el contenido de un fichero de registro a medida que crece, se puede usar el comando:
- a) tail -r
- b) tail -f
- c) tail -w
- d) tail -u
Ver la respuesta
Respuesta correcta: b) tail -f
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 35
En el contexto de las transacciones en bases de datos, la propiedad de aislamiento implica que:
- a) Una transacción debe ejecutarse completamente o no ejecutarse en absoluto.
- b) Los cambios confirmados por una transacción deben mantenerse incluso ante fallos del sistema.
- c) Las transacciones concurrentes no deben interferir entre sí de forma que se comprometa la consistencia de los datos.
- d) Tras finalizar una transacción, los datos deben cumplir todas las restricciones definidas en la base de datos.
Ver la respuesta
Respuesta correcta: c) Las transacciones concurrentes no deben interferir entre sí de forma que se comprometa la consistencia de los datos.
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 36
En una base de datos relacional, la regla de integridad referencial establece que:
- a) Todo valor no nulo de la clave ajena debe existir en la clave referenciada.
- b) Todo valor de la clave ajena debe ser único dentro de la tabla.
- c) Toda clave primaria debe existir previamente en la tabla que la referencia.
- d) La clave referenciada debe contener únicamente valores no nulos.
Ver la respuesta
Respuesta correcta: a) Todo valor no nulo de la clave ajena debe existir en la clave referenciada.
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 37
¿Qué comando de Docker permite crear e iniciar un nuevo contenedor, descargando la imagen si es necesario, y ejecutar en el contenedor un comando especificado?
- a) docker run
- b) docker start
- c) docker exec
- d) docker play
Ver la respuesta
Respuesta correcta: a) docker run
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 38Explicada
¿Qué registro DNS permite a los propietarios de dominios firmar automáticamente los correos electrónicos de su dominio?
- a) DKIM.
- b) SPF.
- c) DMARC.
- d) CNAME.
Ver la respuesta y la explicación
Respuesta correcta: a) DKIM.
DKIM (DomainKeys Identified Mail) permite firmar digitalmente los mensajes salientes del dominio. El servidor firma con una clave privada y el dominio publica en el DNS la clave pública para que el receptor verifique la firma y la integridad.
«Assertion of responsibility is validated through a cryptographic signature and by querying the Signer's domain directly to retrieve the appropriate public key.»
Trampas: La (b): SPF publica en el DNS qué servidores o IP pueden enviar correo en nombre del dominio. No firma los mensajes. Engaña: también es un registro de autenticación de correo y protege el mismo dominio. La (c): DMARC define la política (ninguna, cuarentena o rechazo) ante fallos de SPF o DKIM y envía informes. No firma los mensajes. La (d): CNAME es un registro de alias que apunta un nombre a otro. No tiene función de firma de correo.
Para repasar: DKIM firma, SPF lista los emisores autorizados y DMARC fija la política ante fallos y envía informes.
Fuente: sección 1 · DKIM · RFC 6376
Pregunta 39
Según el modelo de referencia para redes locales de la IEEE, la capa de enlace de datos se divide en dos subcapas. ¿Cuál de ellas se encarga de la sincronización de tramas, control de flujo y la detección de errores de transmisión independientemente del medio físico?
- a) Subcapa de Control de Acceso al Medio (MAC).
- b) Subcapa de Convergencia de Datos (DCS).
- c) Subcapa de Control de Enlace Lógico (LLC).
- d) Subcapa de Interfaz de Dependencia del Medio (MDI).
Ver la respuesta
Respuesta correcta: c) Subcapa de Control de Enlace Lógico (LLC).
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 40
De acuerdo con las recomendaciones del CCN-CERT, un requisito para una contraseña robusta es:
- a) Tener al menos 7 caracteres.
- b) Incluir datos del usuario, como su nombre o fecha de nacimiento.
- c) Usar frases cortas sin sentido.
- d) Apuntar la contraseña en un papel guardado en un bolso o cartera personal.
Ver la respuesta
Respuesta correcta: c) Usar frases cortas sin sentido.
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 41
Según el estándar ANSI/TIA 942-B, la zona de un Centro de Procesamiento de Datos donde se ubican elementos finales, como un servidor o un mainframe, se denomina:
- a) MDA (Main Distribution Area).
- b) EDA (Equipment Distribution Area).
- c) HDA (Horizontal Distribution Area).
- d) IDA (Intermediate Distribution Area).
Ver la respuesta
Respuesta correcta: b) EDA (Equipment Distribution Area).
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 42
¿Cómo se denomina a la degradación de la señal que consiste en la pérdida de energía de la misma a medida que se propaga por el medio de transmisión?
- a) Distorsión de retardo.
- b) Diafonía.
- c) Ruido térmico.
- d) Atenuación.
Ver la respuesta
Respuesta correcta: d) Atenuación.
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 43Explicada
¿Qué dispositivo de interconexión de redes es capaz de segmentar los dominios de colisión, pero mantiene un único dominio de difusión?
- a) Un router.
- b) Un switch.
- c) Un hub.
- d) Un gateway.
Ver la respuesta y la explicación
Respuesta correcta: b) Un switch.
El switch trabaja en la capa de enlace y conmuta tramas por dirección MAC, así que cada puerto es un dominio de colisión independiente. Reenvía las difusiones por todos los puertos, por lo que todos forman un único dominio de difusión, salvo que se configuren VLAN.
«A device which forwards traffic between network segments based on datalink layer information.»
Trampas: La (a): el router opera en la capa de red y no reenvía las difusiones: segmenta también los dominios de difusión, uno por interfaz. Engaña: segmenta los dominios de colisión, pero también separa los de difusión. La (c): el hub es un repetidor de la capa física: retransmite por todos los puertos, así que forma un único dominio de colisión y uno de difusión. La (d): el gateway conecta redes con protocolos distintos, normalmente en capas altas. Opera al nivel del router o por encima, y no mantiene un único dominio de difusión.
Para repasar: Hub: un dominio de colisión y uno de difusión. Switch: un dominio de colisión por puerto, uno de difusión. Router: segmenta ambos.
Fuente: entrada «bridge» · Glosario de Internet: puente · RFC 1983
Pregunta 44
Dentro del modelo de referencia OSI, ¿qué capa tiene como función principal la negociación de la sintaxis de transferencia y la aplicación de transformaciones de datos tales como el cifrado y la compresión?
- a) Capa de sesión.
- b) Capa de presentación.
- c) Capa de aplicación.
- d) Capa de transporte.
Ver la respuesta
Respuesta correcta: b) Capa de presentación.
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 45
En el saludo de tres vías (Three-way handshake) de TCP, ¿qué flag o flags se activan en el segundo paso?
- a) Solo INIT.
- b) Solo ACK.
- c) SYN y ACK.
- d) SYN y FIN.
Ver la respuesta
Respuesta correcta: c) SYN y ACK.
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 46
Según establece la RFC 8200, ¿cuál es el propósito del campo "Hop Limit" en la cabecera fija de IPv6?
- a) Determinar la prioridad de la calidad de servicio (QoS) del paquete.
- b) Indicar el número máximo de saltos que un paquete puede dar antes de ser descartado.
- c) Especificar el tamaño total de la carga útil del paquete.
- d) Identificar el tipo de cabecera de extensión que sigue a la cabecera fija.
Ver la respuesta
Respuesta correcta: b) Indicar el número máximo de saltos que un paquete puede dar antes de ser descartado.
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 47
Dentro de la arquitectura de servicios de Internet, ¿cuál es la función técnica destacada del servicio DNS?
- a) Garantizar que los paquetes de datos sigan la ruta más corta entre el origen y el destino.
- b) Encriptar el contenido de los correos electrónicos antes de ser enviados por SMTP.
- c) Traducir direcciones lógicas (IP) a direcciones físicas (MAC).
- d) Traducir nombres de dominio legibles para humanos en direcciones IP numéricas que las máquinas pueden procesar.
Ver la respuesta
Respuesta correcta: d) Traducir nombres de dominio legibles para humanos en direcciones IP numéricas que las máquinas pueden procesar.
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 48Explicada
En una interacción cliente-servidor mediante HTTP, ¿qué clase de códigos de estado indican que se ha producido un error por parte del cliente?
- a) Códigos 2xx
- b) Códigos 3xx
- c) Códigos 4xx
- d) Códigos 5xx
Ver la respuesta y la explicación
Respuesta correcta: c) Códigos 4xx
Los códigos 4xx son errores del cliente: la petición es incorrecta o no puede atenderse tal como llega. Ejemplos: 400 Bad Request, 401 Unauthorized, 403 Forbidden y 404 Not Found. El fallo está en lo que envía el cliente, no en el servidor.
«4xx (Client Error): The request contains bad syntax or cannot be fulfilled»
Trampas: La (a): los 2xx indican éxito: la petición se recibió y se procesó (200 OK, 201 Created, 204 No Content). La (b): los 3xx indican redirección: el cliente debe realizar otra acción, como seguir otra URL (301, 302, 304). La (d): los 5xx son errores del servidor, que falla ante una petición válida (500 Internal Server Error, 503 Service Unavailable). Engaña: es la otra clase de error y se confunde con la de cliente.
Regla mnemotécnica · Cuatro, cliente; cinco, servidor. Dos, éxito; tres, redirección.
Para repasar: En HTTP, 1xx informa, 2xx indica éxito, 3xx redirige, 4xx es error del cliente y 5xx error del servidor.
Pregunta 49
En el contexto de la seguridad del puesto de trabajo, ¿en qué consiste el principio de mínimo privilegio que debe aplicarse a los usuarios de un sistema informático según el Esquema Nacional de Seguridad (ENS) regulado en el Real Decreto 311/2022, de 3 de mayo?
- a) En garantizar la trazabilidad completa de las acciones realizadas por los administradores de sistemas mediante el uso de cuentas genéricas de alta prioridad.
- b) En conceder a cada usuario únicamente los permisos estrictamente necesarios para el desempeño de sus funciones.
- c) En implementar un control de acceso basado exclusivamente en la ubicación física del puesto de usuario, independientemente del rol desempeñado.
- d) En obligar a los usuarios a compartir sus credenciales con sus responsables directos para garantizar la continuidad del servicio.
Ver la respuesta
Respuesta correcta: b) En conceder a cada usuario únicamente los permisos estrictamente necesarios para el desempeño de sus funciones.
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 50
En el diseño de una arquitectura de red segura, ¿qué configuración perimetral permite aislar los servidores que ofrecen servicios al exterior, impidiendo que una intrusión en estos comprometa directamente la red interna?
- a) La implementación de una red privada virtual (VPN) de acceso remoto para todos los usuarios externos.
- b) La creación de una zona desmilitarizada (DMZ) mediante el uso de cortafuegos que segmenten el tráfico.
- c) El uso de un único sistema de detección de intrusiones (IDS) configurado en modo promiscuo en el núcleo de la red.
- d) La asignación de direcciones IP públicas directamente a los terminales de los usuarios internos.
Ver la respuesta
Respuesta correcta: b) La creación de una zona desmilitarizada (DMZ) mediante el uso de cortafuegos que segmenten el tráfico.
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Preguntas de reserva
Solo puntúan si el tribunal anula alguna de las anteriores.
Reserva 1
En relación con la Agenda España Digital 2026, indique la respuesta correcta:
- a) La Dirección General del Dato es la entidad ejecutora de las iniciativas propuestas en los distintos ejes de acción del Plan de Impulso de los Espacios de Datos Sectoriales.
- b) Una de las prioridades de la Estrategia de Tecnologías Cuánticas de España es demostrar el impacto de la sensórica y metrología cuánticas.
- c) La coordinación del Proyecto ALIA está a cargo de la Agencia Española de Supervisión de la Inteligencia Artificial.
- d) Actúa en dos dimensiones fundamentales: infraestructuras y tecnología, y servicios públicos.
Ver la respuesta
Respuesta correcta: b) Una de las prioridades de la Estrategia de Tecnologías Cuánticas de España es demostrar el impacto de la sensórica y metrología cuánticas.
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Reserva 2
De acuerdo con el CCN-CERT, solo se autorizan los métodos de Key Exchange que proporcionen una fortaleza de seguridad de, al menos:
- a) 192 bits.
- b) 128 bits.
- c) 112 bits.
- d) 256 bits.
Ver la respuesta
Respuesta correcta: c) 112 bits.
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Reserva 3
De conformidad con el artículo 79 de la Ley 4/2023, de 28 de febrero, para la igualdad real y efectiva de las personas trans y para la garantía de los derechos de las personas LGTBI, ¿cuál de las siguientes infracciones se califica como grave?
- a) La obstrucción o negativa absoluta a la actuación de los servicios de inspección correspondientes en el cumplimiento de los mandatos establecidos en esta ley.
- b) El acoso discriminatorio, cuando no constituya infracción penal, por razón de orientación e identidad sexual, expresión de género o características sexuales.
- c) La elaboración, utilización o difusión en centros educativos de libros de texto y materiales didácticos que presenten a las personas como superiores o inferiores en dignidad humana en función de su orientación e identidad sexual, expresión de género o características sexuales.
- d) La victimización secundaria, entendida como el incumplimiento por parte de las Administraciones públicas de las obligaciones de atención previstas en esta ley que den lugar a un nuevo daño psicológico para la víctima.
Ver la respuesta
Respuesta correcta: a) La obstrucción o negativa absoluta a la actuación de los servicios de inspección correspondientes en el cumplimiento de los mandatos establecidos en esta ley.
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Reserva 4
¿Cuál de los siguientes algoritmos de ordenación se ejecuta en tiempo lineal?
- a) Heapsort.
- b) Mergesort.
- c) Radix.
- d) Quicksort.
Ver la respuesta
Respuesta correcta: c) Radix.
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Reserva 5
¿Cuántos canales Bluetooth Low Energy (LE) utiliza el mecanismo Extended Advertising introducido en Bluetooth Core 5.0?
- a) 3 canales.
- b) 22 canales.
- c) 37 canales.
- d) 40 canales.
Ver la respuesta
Respuesta correcta: d) 40 canales.
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Supuestos prácticos
En el examen se elige uno de los dos supuestos. Cada uno trae su caso y sus preguntas.
Supuesto práctico I
El Ministerio de Educación, Formación Profesional y Deportes ha puesto en marcha el proyecto EDUCA-DATA 2030, cuyo objetivo es diseñar, desarrollar e implantar un sistema integral para el seguimiento, análisis y toma de decisiones estratégicas sobre los diferentes programas educativos.
El sistema permitirá la visualización de indicadores clave de rendimiento (KPI) relativos a centros educativos, programas formativos y alumnado, entre otros muchos. La solución se integrará con los sistemas corporativos existentes mediante servicios REST y procesamientos ETL, y almacenará la información en una base de datos Oracle Database 19c Enterprise Edition.
El desarrollo se realizará utilizando Java SE Development Kit (JDK) 17, Spring Boot 3.2.2, Apache Maven 3.9.6, un servidor de aplicaciones Apache Tomcat 10.1.18 y un frontend basado en HTML5, CSS3 y JavaScript ECMAScript 2022. El control de versiones se realizará con Git 2.43 y la integración continua mediante Jenkins 2.426.
Asimismo, el sistema incorporará funcionalidades de inteligencia artificial basadas en modelos de predicción implementados con Python 3.11 y TensorFlow 2.15 para anticipar riesgos de abandono escolar.
Además, la aplicación se integrará con una aplicación desarrollada en C# 14 y .NET 10 para obtener otros indicadores relevantes para el sistema.
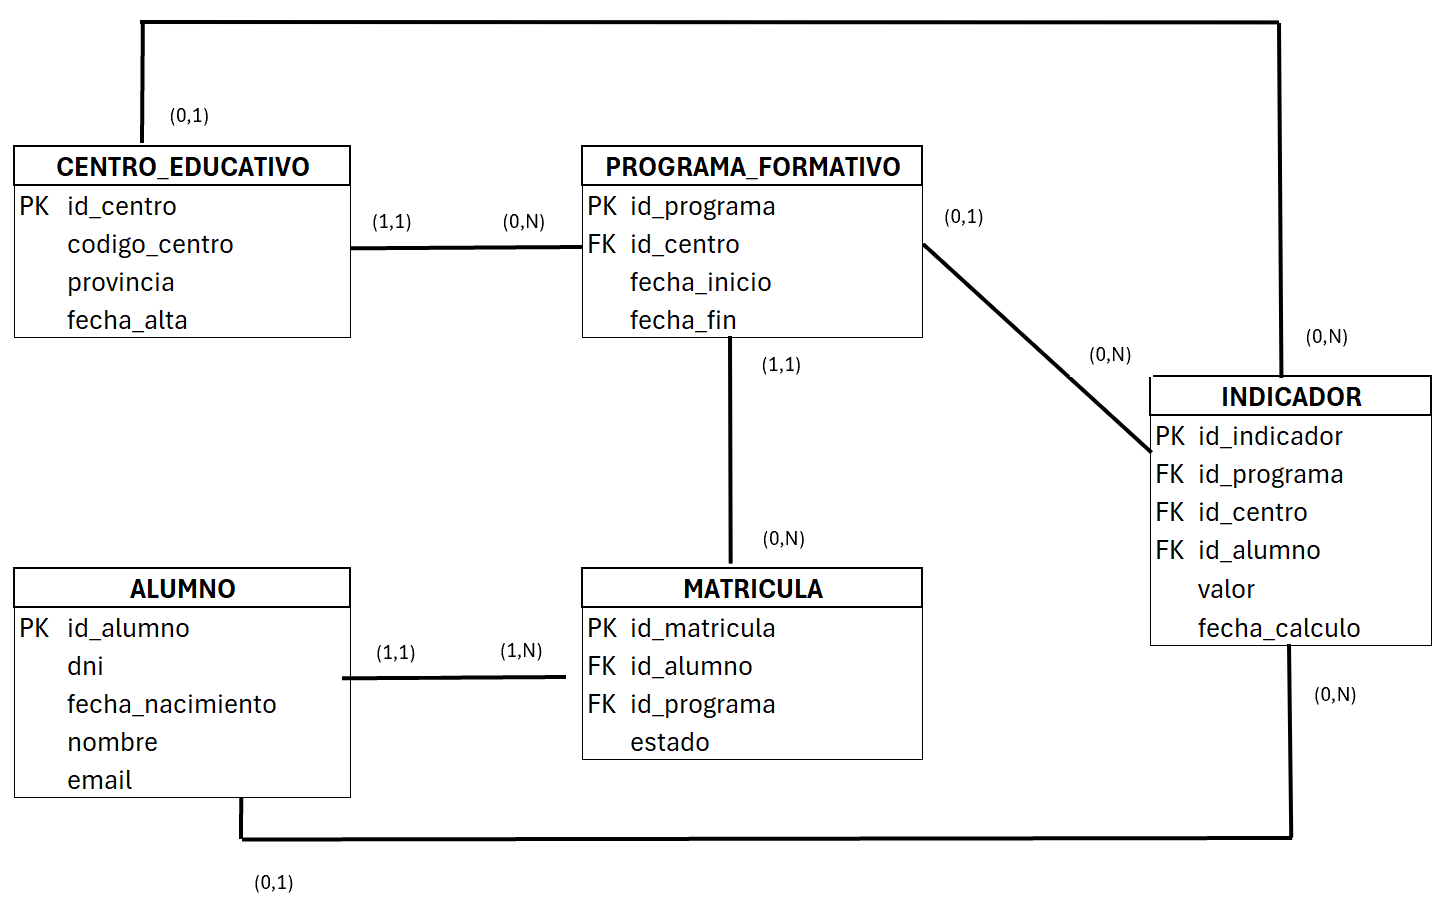
Una propuesta de parte del modelo de datos de EDUCA-DATA 2030 es el siguiente:
Usted forma parte del equipo técnico responsable del diseño, desarrollo, implantación y soporte de este proyecto y deberá responder a las cuestiones que se le plantean a continuación.
Para responder a estas, suponga que tiene todos los permisos necesarios en las diferentes tecnologías empleadas y que, salvo que se especifique lo contrario, se utilizan las librerías nativas que ya han sido declaradas de cada lenguaje de programación utilizado.
Pregunta 1
Se desea garantizar en la base de datos que el campo DNI de la tabla ALUMNO no contenga valores duplicados, conforme al modelo de datos definido y asegurando el máximo rendimiento en consultas de búsqueda por dicho campo. ¿Cuál es la sentencia correcta en Oracle?
- a) CREATE INDEX idx_dni ON ALUMNO (dni);
- b) ALTER TABLE ALUMNO ADD CONSTRAINT dni_unique UNIQUE (dni);
- c) ALTER TABLE ALUMNO MODIFY dni PRIMARY KEY;
- d) CREATE VIEW v_alumno AS SELECT DISTINCT dni FROM ALUMNO;
Ver la respuesta
Respuesta correcta: b) ALTER TABLE ALUMNO ADD CONSTRAINT dni_unique UNIQUE (dni);
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 2
El equipo técnico desea consultar en la base de datos solamente los datos de todos los alumnos que tienen matrículas asociadas. ¿Cuál de las siguientes consultas SQL en Oracle es correcta conforme al modelo de datos?
- a) SELECT * FROM ALUMNO, MATRICULA;
- b) SELECT * FROM ALUMNO INNER JOIN MATRICULA ON ALUMNO.id_alumno = MATRICULA.id_alumno;
- c) SELECT * FROM ALUMNO WHERE id_alumno IN MATRICULA;
- d) SELECT * FROM MATRICULA WHERE ALUMNO.id_alumno = MATRICULA.id_alumno;
Ver la respuesta
Respuesta correcta: b) SELECT * FROM ALUMNO INNER JOIN MATRICULA ON ALUMNO.id_alumno = MATRICULA.id_alumno;
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 3Explicada
El equipo técnico necesita garantizar que cada registro de la tabla MATRICULA tenga un identificador único generado automáticamente en Oracle, evitando conflictos de concurrencia cuando múltiples usuarios insertan matrículas simultáneamente desde la aplicación. Se decide utilizar una SEQUENCE para generar el valor de la clave primaria id_matricula. ¿Cuál de las siguientes sentencias SQL en Oracle es correcta para crear una secuencia que comience en 1 y se incremente en 1?
- a) CREATE SEQUENCE seq_matricula START 1 INCREMENT 1;
- b) CREATE SEQUENCE seq_matricula BEGIN WITH 1 STEP 1;
- c) CREATE SEQUENCE seq_matricula START WITH 1 INCREMENT BY 1;
- d) CREATE SEQUENCE seq_matricula INIT 1 NEXT 1;
Ver la respuesta y la explicación
Respuesta correcta: c) CREATE SEQUENCE seq_matricula START WITH 1 INCREMENT BY 1;
En Oracle la secuencia se crea con CREATE SEQUENCE nombre START WITH n INCREMENT BY m. Cada valor se obtiene con seq.NEXTVAL, que Oracle garantiza distinto entre sesiones simultáneas, por lo que evita conflictos de concurrencia en la clave primaria.
Trampas: La (a): omite las palabras reservadas WITH y BY: Oracle exige START WITH e INCREMENT BY, por lo que esta sentencia produce error de sintaxis. Engaña: conserva los términos START e INCREMENT y solo quita WITH y BY. La (b): BEGIN WITH y STEP no existen en CREATE SEQUENCE. Las cláusulas válidas son START WITH para el valor inicial e INCREMENT BY para el paso. La (d): INIT y NEXT no son cláusulas de CREATE SEQUENCE. NEXTVAL es una pseudocolumna que se usa para obtener el siguiente valor, no para definir el incremento.
Regla mnemotécnica · Se lee como frase: empieza CON 1, incrementa POR 1. START WITH, INCREMENT BY.
Para repasar: CREATE SEQUENCE en Oracle usa START WITH e INCREMENT BY, y los valores se leen con NEXTVAL, seguro en concurrencia.
Pregunta 4
El equipo técnico necesita definir la clase Alumno como entidad persistente conforme al estándar Jakarta Persistence compatible con Hibernate. ¿Cuál es la anotación correcta que deben emplear para definir esa clase como entidad persistente?
- a) @Entity
- b) @Table
- c) @Persistent
- d) @DatabaseEntity
Ver la respuesta
Respuesta correcta: a) @Entity
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 5
El sistema implementa un servicio Java que calcula el número total de matrículas de un alumno a partir de los datos recuperados desde la base de datos. El equipo técnico desea verificar mediante una prueba unitaria utilizando JUnit 6 que el método calcularMatriculas() devuelve el valor correcto. La clase a probar es: public class AlumnoService { public int calcularMatriculas(int matriculas) { return matriculas; } } ¿Cuál de las siguientes implementaciones de la prueba unitaria es correcta?
- a) @Test void testCalcularMatriculas() { AlumnoService service = new AlumnoService(); assertEquals(3, service.calcularMatriculas(3)); }
- b) @Test void testCalcularMatriculas() { AlumnoService service = new AlumnoService(); assertTrue(service.calcularMatriculas(3)); }
- c) @Test void testCalcularMatriculas() { assertEquals(3, calcularMatriculas(3)); }
- d) @Test void testCalcularMatriculas() { AlumnoService service = null; assertEquals(3, service.calcularMatriculas(3)); }
Ver la respuesta
Respuesta correcta: a) @Test void testCalcularMatriculas() { AlumnoService service = new AlumnoService(); assertEquals(3, service.calcularMatriculas(3)); }
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 6
Se necesita ejecutar la aplicación Spring Boot. ¿Cuál es el comando de Maven correcto?
- a) mvn spring-boot:launch
- b) mvn run spring-boot
- c) mvn spring-boot:run
- d) mvn launch spring-boot
Ver la respuesta
Respuesta correcta: c) mvn spring-boot:run
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 7Explicada
El equipo técnico necesita definir una estructura HTML5 válida que incluya un contenedor para mostrar el listado de alumnos, cumpliendo el estándar HTML5 W3C y asegurando compatibilidad con navegadores modernos utilizados en el Ministerio. ¿Cuál de las siguientes estructuras es correcta?
- a) <html><body><div id="alumnos"></div></body></html>
- b) <!DOCTYPE html><html><head><title>EducaData</title></head><body><div id="alumnos"></div></body></html>
- c) <html version="5"><body><container id="alumnos"></container></body></html>
- d) <!HTML5><body><div id="alumnos"></div></body>
Ver la respuesta y la explicación
Respuesta correcta: b) <!DOCTYPE html><html><head><title>EducaData</title></head><body><div id="alumnos"></div></body></html>
Un documento HTML5 válido empieza con la declaración <!DOCTYPE html>, que activa el modo estándar del navegador, y contiene html, head con el elemento title obligatorio y body. El contenedor div con id es un elemento válido de HTML5.
Trampas: La (a): falta la declaración <!DOCTYPE html>, y también head con title, obligatorio en un documento válido. Sin doctype el navegador entra en modo quirks. Engaña: el div con id y la jerarquía html/body son correctos. La (c): el atributo version de html está obsoleto y container no existe en HTML5. El contenedor genérico es div, y falta el doctype. La (d): <!HTML5> no es una declaración válida. La correcta es <!DOCTYPE html>, y además faltan las etiquetas html y head con title.
Para repasar: Un documento HTML5 válido necesita <!DOCTYPE html>, html, head con title y body. Elementos como container no existen.
Pregunta 8
Se debe garantizar que los documentos XML generados estén bien formados conforme a la especificación XML 1.0 para permitir su procesamiento correcto por sistemas externos. ¿Cuál de los siguientes fragmentos XML está bien formado?
- a) <?xml version="1.0" encoding="UTF-8"?><alumno><id_alumno>10</nombre><nombre>Juan Pérez</nombre></alumno>
- b) <?xml version="1.0" encoding="UTF-8"?><alumno><id_alumno>10</id_alumno><nombre>Juan Pérez</nombre></alumno>
- c) <?xml version="1.0" encoding="UTF-8"?><alumno><id_alumno>10</id_alumno><nombre>Juan Pérez</nombre>
- d) <?xml version="1.0" encoding="UTF-8"?><alumno><id_alumno>10</id_alumno><nombre>Juan Pérez</id_alumno> </alumno>
Ver la respuesta
Respuesta correcta: b) <?xml version="1.0" encoding="UTF-8"?><alumno><id_alumno>10</id_alumno><nombre>Juan Pérez</nombre></alumno>
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 9
Se requiere mejorar la experiencia del usuario permitiendo interacción dinámica en EDUCA-DATA 2030. ¿Qué lenguaje permite implementar esta funcionalidad, de forma que los navegadores Google Chrome, Microsoft Edge y Mozilla Firefox la ejecuten de forma nativa?
- a) Python 3.11
- b) Oracle SQL
- c) Java JDK 17
- d) JavaScript ECMAScript 2022
Ver la respuesta
Respuesta correcta: d) JavaScript ECMAScript 2022
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 10
El sistema implementa un Web Service REST que permite registrar un nuevo alumno en la base de datos. Lo utiliza una aplicación administrativa que envía una solicitud al backend para crear el nuevo registro. Tras crear correctamente el recurso en la base de datos, el Web Service debe devolver el código HTTP adecuado conforme a los estándares REST. ¿Cuál es el código de estado HTTP que existe específicamente para responder a este caso?
- a) 200 OK
- b) 201 Created
- c) 204 No Content
- d) 202 Accepted
Ver la respuesta
Respuesta correcta: b) 201 Created
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 11Explicada
Se debe implementar correctamente la estructura del contenido principal del aplicativo, garantizando accesibilidad a usuarios que utilizan tecnologías de asistencia como lectores de pantalla. ¿Qué actuación se recomienda en las pautas de accesibilidad WCAG 2.1?
- a) Utilizar tablas HTML <table> para estructurar todo el contenido.
- b) Utilizar únicamente etiquetas <div> con atributos class para facilitar el diseño visual.
- c) Utilizar etiquetas semánticas HTML5 como <main>, <section> y <header> para estructurar el contenido.
- d) Utilizar únicamente estilos CSS para definir visualmente la estructura del contenido.
Ver la respuesta y la explicación
Respuesta correcta: c) Utilizar etiquetas semánticas HTML5 como <main>, <section> y <header> para estructurar el contenido.
El frontend se basa en HTML5 y debe ser accesible a usuarios de lectores de pantalla. Las etiquetas semánticas de HTML5 (<main>, <section>, <header>) indican de forma programática el papel de cada bloque. Los lectores de pantalla las usan como puntos de referencia para navegar, lo que cumple el criterio 1.3.1 (Información y relaciones) de WCAG 2.1.
Trampas: La (a): las tablas se reservan para datos tabulares. Maquetar todo con <table> altera el orden de lectura y la secuencia significativa (criterio 1.3.2 de WCAG 2.1). La (b): un <div> con class no tiene significado semántico y el lector de pantalla no lo identifica como cabecera, sección o contenido principal. Para eso están <main>, <section> y <header>. Engaña: el <div> es el contenedor genérico más usado para el diseño visual. La (d): CSS define la presentación, no la estructura. WCAG 1.3.1 exige que la estructura se pueda determinar programáticamente en el HTML, no solo por el aspecto visual.
Para repasar: La accesibilidad se logra con estructura semántica en el HTML; CSS aporta solo aspecto y las tablas se reservan para datos tabulares.
Pregunta 12
¿Cuál de estas opciones recomienda OWASP para prevenir ataques XSS en la aplicación?
- a) Validar y escapar correctamente los datos antes de mostrarlos en el navegador.
- b) Utilizar conexiones HTTP entre cliente y servidor.
- c) Alojar la aplicación en servidores con redundancia física y tolerancia a fallos.
- d) Almacenar los datos únicamente en Oracle Database 19c.
Ver la respuesta
Respuesta correcta: a) Validar y escapar correctamente los datos antes de mostrarlos en el navegador.
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Preguntas de reserva del supuesto práctico i
Reserva 1Anulada
Para el mantenimiento de la aplicación, se requiere ejecutar un código de limpieza cuando el motor Catalina de Tomcat se detenga por completo, pero antes de que la máquina virtual de Java finalice. ¿Cuál es la opción correcta para ello?
- a) Registrar un shutdown hook.
- b) Usar una anotación @PreDestroy en la clase del código de limpieza.
- c) Implementar un LifecycleListener y registrarlo en el elemento <server> del fichero "server.xml".
- d) Definir en Tomcat una Valve personalizada en el elemento <Server> con el método de limpieza.
Ver la respuesta
Pregunta anulada por el tribunal: no puntúa.
Reserva 2
Tras un debate sobre cómo resolver un problema en la aplicación, se ha optado por utilizar un algoritmo greedy (voraz). Este algoritmo:
- a) Siempre alcanza la solución más óptima.
- b) Siempre toma la decisión que parece más buena en el momento.
- c) Solo se puede aplicar para resolver problemas de selección de actividades.
- d) Resuelve el problema dividiéndolo en subproblemas pequeños y combinando sus soluciones.
Ver la respuesta
Respuesta correcta: b) Siempre toma la decisión que parece más buena en el momento.
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Reserva 3
El equipo técnico necesita crear un usuario en Oracle llamado EDUCA_USER con contraseña segura, conforme a los requisitos del sistema, para que la aplicación pueda conectarse a la base de datos. ¿Cuál es la sentencia correcta en Oracle?
- a) REGISTER USER EDUCA_USER IDENTIFIED BY password123;
- b) ADD USER EDUCA_USER PASSWORD password123;
- c) NEW USER EDUCA_USER IDENTIFIED password123;
- d) CREATE USER EDUCA_USER IDENTIFIED BY password123;
Ver la respuesta
Respuesta correcta: d) CREATE USER EDUCA_USER IDENTIFIED BY password123;
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Supuesto práctico II
La Subdirección General de Tecnologías de la Información y Comunicaciones (en adelante SGTIC) del Ministerio al que usted se acaba de incorporar, mantiene un CPD principal que cuenta con la siguiente infraestructura física y lógica:
- Servidores Windows Server 2019 para los servicios de Directorio Activo (AD), DNS y DHCP. - Servidores Linux Red Hat Enterprise Linux (RHEL) 8.8, basado en Systemd, para los servicios web, base de datos y correo electrónico.
A nivel de comunicaciones la SGTIC cuenta con switches y routers Cisco IOS 15.x y firewalls de distintos fabricantes para realizar la segmentación de red.
Se dispone de dos líneas redundadas para la conexión a Internet y otras dos líneas para la conexión a Red SARA.
Los puestos de trabajo son Windows 11 Enterprise en versión 25H2.
La SGTIC cuenta con dos grandes rangos de direccionamiento:
- La red interna 10.30.16.0/20, que da servicio a usuarios y servidores internos. - La DMZ 172.19.50.0/27, que aloja, entre otros servicios, los servidores web01 (Nginx) y mail01 (Postfix).
Entre otras, la SGTIC cuenta con una VLAN denominada VLAN 10 para usuarios y otra denominada VLAN 20 para servidores.
El router de distribución integra DHCP relay hacia el servidor DHCP de la VLAN 20.
Entre sus tareas como integrante del Servicio de Sistemas, Comunicaciones y Seguridad Informática de la SGTIC se encuentran el mantenimiento y operación de los distintos elementos que conforman la infraestructura tecnológica de la SGTIC, así como el diagnóstico y resolución de las incidencias que afecten a dichos elementos.
Salvo indicación expresa, usted dispone de los permisos necesarios para realizar todas las operaciones requeridas y las siguientes preguntas están referidas a la infraestructura anteriormente especificada.
Pregunta 1
Se le asigna la gestión de la red interna 10.30.16.0/20. Si la VLAN 10 usa la primera subred del rango de direccionamiento de esa red, con 25 bits de máscara de red, ¿cuáles son su dirección de red y broadcast, respectivamente?
- a) 10.30.16.0 y 10.30.16.191
- b) 10.30.16.1 y 10.30.16.191
- c) 10.30.16.1 y 10.30.16.127
- d) 10.30.16.0 y 10.30.16.127
Ver la respuesta
Respuesta correcta: d) 10.30.16.0 y 10.30.16.127
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 2
También se le solicita el número máximo de hosts disponibles de la red interna 10.30.16.0/20, indique la respuesta correcta:
- a) 254
- b) 1022
- c) 4094
- d) 8190 En un momento determinado, la web del Ministerio deja de estar accesible. A continuación, deberá comprobar posibles problemas de servicio, rutas, puertos y/o filtrado entre máquinas.
Ver la respuesta
Respuesta correcta: c) 4094
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 3Explicada
En la SVI (Switched Virtual Interface) de la VLAN 10 del router de distribución, ¿qué comando de Cisco IOS 15.x habilita el DHCP relay hacia el servidor 10.30.20.5?
- a) ip helper-address 10.30.20.5
- b) ip dhcp server 10.30.20.5
- c) service dhcp forward 10.30.20.5
- d) relay dhcp 10.30.20.5
Ver la respuesta y la explicación
Respuesta correcta: a) ip helper-address 10.30.20.5
En Cisco IOS el reenvío de peticiones DHCP de broadcast hacia un servidor remoto se configura con ip helper-address en la interfaz que recibe a los clientes, aquí la SVI de la VLAN 10, indicando la IP del servidor DHCP.
Trampas: La (b): ip dhcp server no existe en IOS. Los comandos ip dhcp configuran el servidor local (ip dhcp pool, ip dhcp excluded-address), no el relay. Engaña: comparte el prefijo ip dhcp con los comandos reales del servidor DHCP de IOS. La (c): service dhcp forward no existe. service dhcp es un comando global que activa el servidor y el agente relay DHCP, pero no admite esa sintaxis. El relay se configura con ip helper-address. La (d): relay dhcp no es un comando de IOS 15.x. El reenvío se activa con ip helper-address en la interfaz de los clientes.
Para repasar: El DHCP relay en Cisco se configura por interfaz con ip helper-address y la IP del servidor DHCP.
Pregunta 4
También le preguntan qué comando usaría para ver la tabla de enrutamiento en el servidor web01 (RHEL):
- a) route print
- b) netstat -p tcp
- c) ip route show
- d) tracert -r
Ver la respuesta
Respuesta correcta: c) ip route show
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 5
Para habilitar el servicio nginx automáticamente en el arranque del servidor web01, ¿qué orden de systemd resulta adecuada?
- a) systemctl enable nginx
- b) systemctl autostart nginx
- c) service nginx start-enable
- d) systemctl run nginx -onboot
Ver la respuesta
Respuesta correcta: a) systemctl enable nginx
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 6
En el servidor web01, un contenedor con ID "3f7" está consumiendo demasiados recursos y debe interrumpirse inmediatamente. ¿Cuál es el comando que debe ejecutar?
- a) docker kill 3f7
- b) docker end 3f7
- c) docker interrupt 3f7
- d) docker block 3f7
Ver la respuesta
Respuesta correcta: a) docker kill 3f7
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 7Explicada
Desde web01 se le pide verificar qué ruta efectiva (interfaz/next hop) usa el kernel para llegar a db01 (10.30.20.30). ¿Qué orden sería la adecuada?
- a) ip route neigh 10.30.20.30
- b) ip route get 10.30.20.30
- c) ip net show 10.30.20.30
- d) ip route net 10.30.20.30
Ver la respuesta y la explicación
Respuesta correcta: b) ip route get 10.30.20.30
Se quiere conocer la ruta efectiva (interfaz y next hop) que usa el kernel de web01 hacia 10.30.20.30. ip route get <destino> consulta la tabla de rutas y muestra la ruta concreta que el kernel aplicaría a ese destino: interfaz de salida, next hop (via) y dirección origen. Por eso sirve para verificar la ruta efectiva hacia db01.
Trampas: La (a): ip route neigh no es válido. Los vecinos (tabla ARP/NDP) se consultan con ip neigh, que muestra direcciones MAC y no la ruta hacia un destino. Engaña: ip neigh existe y está en el mismo comando ip, pero consulta la caché de vecinos. La (c): ip net show no existe. Solo se parece a ip netns, que gestiona espacios de nombres de red y no calcula rutas. La (d): ip route net no es una sintaxis válida; net no es un subcomando de route. La ruta efectiva se obtiene con ip route get.
Para repasar: ip route show lista la tabla de rutas; ip route get calcula la ruta concreta hacia una IP; ip neigh consulta los vecinos ARP.
Pregunta 8
Le solicitan listar rápidamente los puertos en escucha del sistema. En RHEL, ¿cuál indicaría que es un comando válido?
- a) route -n
- b) arp -an
- c) hostnamectl
- d) ss -ltn En los servidores RHEL 8.8 se usa RAID por hardware y LVM para la gestión de volúmenes de datos. Para la gestión de copias de seguridad se usa el producto Veeam Backup y se sigue la política de copias 3-2-1, usando estrategias basadas en snapshots y backups. Los servidores RHEL deberán seguir las recomendaciones de seguridad del CCN-CERT.
Ver la respuesta
Respuesta correcta: d) ss -ltn En los servidores RHEL 8.8 se usa RAID por hardware y LVM para la gestión de volúmenes de datos. Para la gestión de copias de seguridad se usa el producto Veeam Backup y se sigue la política de copias 3-2-1, usando estrategias basadas en snapshots y backups. Los servidores RHEL deberán seguir las recomendaciones de seguridad del CCN-CERT.
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 9
¿Qué opción refleja correctamente la estrategia 3-2-1?
- a) 3 copias de los datos, en 2 soportes fuera de la sede, con 1 copia cifrada.
- b) 3 copias de los datos, en 2 servidores fuera de la sede, con 1 copia en nube.
- c) 3 copias de los datos, en 2 soportes distintos, con 1 copia fuera de la sede.
- d) 3 copias de los datos, en 2 soportes distintos, con 1 copia cifrada.
Ver la respuesta
Respuesta correcta: c) 3 copias de los datos, en 2 soportes distintos, con 1 copia fuera de la sede.
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 10
Se necesita generar una copia de seguridad en formato de compresión .tar.gz, del directorio “/srv/app/config/”, en un fichero llamado “config_backup.tar.gz”. El comando correcto es:
- a) tar -xzf config_backup.tar.gz /srv/app/config/
- b) tar -czf config_backup.tar.gz /srv/app/config/
- c) gzip -cf /srv/app/config/ > config_backup.tar
- d) zip -r config_backup.tar.gz /srv/app/config/
Ver la respuesta
Respuesta correcta: b) tar -czf config_backup.tar.gz /srv/app/config/
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Pregunta 11Explicada
En el servidor de Windows Server 2019, se quiere agregar un usuario a un grupo global desde el Controlador de Dominio (DC), ¿qué herramienta gráfica nativa usaría?
- a) Active Directory Users and Computers (dsa.msc).
- b) Local Users and Groups en el DC (lusrmgr.msc).
- c) Panel de control de cuentas de usuario (netplwiz).
- d) Administrador de certificados (certmgr.msc) del equipo.
Ver la respuesta y la explicación
Respuesta correcta: a) Active Directory Users and Computers (dsa.msc).
Los grupos globales son objetos del dominio, no locales del servidor. Se gestionan con la consola Usuarios y equipos de Active Directory (dsa.msc), que se instala en el controlador de dominio con el rol AD DS y permite editar la pertenencia al grupo.
Trampas: La (b): lusrmgr.msc gestiona usuarios y grupos locales de un equipo. En un controlador de dominio no está disponible, porque las cuentas son de Active Directory y se administran con dsa.msc. Engaña: su nombre habla de usuarios y grupos, como la tarea pedida. La (c): netplwiz abre las cuentas de usuario del equipo local (inicio de sesión automático, usuarios locales). No gestiona grupos globales del dominio, que se editan con dsa.msc. La (d): certmgr.msc administra los certificados del almacén del usuario actual. No tiene relación con la pertenencia a grupos de Active Directory.
Para repasar: Los objetos de dominio (usuarios, grupos, equipos) se administran con dsa.msc, Usuarios y equipos de Active Directory. Las herramientas locales no sirven en un DC.
Pregunta 12
En Windows 11, le piden copiar todo el contenido de un directorio de origen, “C:\DirectorioA”, en un directorio de destino existente, “C:\DirectorioB”, de forma recursiva. ¿Qué comando cmdlet de PowerShell le permite hacer lo solicitado?
- a) Copy-Item “C:\DirectorioA\*” “C:\DirectorioB” -Recursive
- b) Copy-Path “C:\DirectorioA\*” “C:\DirectorioB” -Recurse
- c) Copy-Item -Path “C:\DirectorioA\*” -Destination “C:\DirectorioB” -Recurse
- d) Copy-Path “C:\DirectorioA\*” -Destination “C:\DirectorioB” -Recursive
Ver la respuesta
Respuesta correcta: c) Copy-Item -Path “C:\DirectorioA\*” -Destination “C:\DirectorioB” -Recurse
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Preguntas de reserva del supuesto práctico ii
Reserva 1
En el servidor db01 (RHEL 8.8), se desea añadir de forma persistente una regla que permita el acceso al puerto 3306/TCP solo desde la DMZ 172.19.50.0/27. La zona efectiva del servidor es public. La activación en tiempo de ejecución se realizará posteriormente según el procedimiento estándar. ¿Qué comando añade la regla persistente correcta en la zona public?
- a) firewall-cmd --permanent --zone=public --add-rich-rule='rule family="ipv4" address="172.19.50.0/27" port protocol="tcp" port number="3306" accept'
- b) firewall-cmd --permanent-direct --zone=public --add-rich-rule='rule ip="ipv4" address="172.19.50.0/27" protocol="tcp" port="3306" accept'
- c) firewall-cmd --permanent-direct --add-rule='rule ip="ipv4" source address="172.19.50.0/27" protocol="tcp" port number="3306" accept'
- d) firewall-cmd --permanent --zone=public --add-rich-rule='rule family="ipv4" source address="172.19.50.0/27" port protocol="tcp" port="3306" accept'
Ver la respuesta
Respuesta correcta: d) firewall-cmd --permanent --zone=public --add-rich-rule='rule family="ipv4" source address="172.19.50.0/27" port protocol="tcp" port="3306" accept'
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Reserva 2
¿Qué ajuste de sysctl del kernel resulta adecuado para mitigar ataques de suplantación de IP (IP spoofing) mediante filtrado de ruta inversa en RHEL 8.8?
- a) Activar net.ipv4.ip_forward
- b) Configurar net.ipv4.conf.all.rp_filter=1
- c) Deshabilitar net.ipv4.tcp_syncookies
- d) Activar net.ipv4.conf.all.accept_ra=1
Ver la respuesta
Respuesta correcta: b) Configurar net.ipv4.conf.all.rp_filter=1
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Reserva 3
En db01 (RHEL 8.8) existe un grupo de volúmenes LVM2 llamado vg_datos con 200 GiB libres. El volumen lógico lv_contenido (actualmente 500 GiB) contiene un sistema de ficheros XFS montado en /contenido. No hay snapshots activos. Se requiere ampliar la capacidad disponible en /contenido hasta 600 GiB, sin cambiar el punto de montaje ni la estructura del volumen y sin añadir discos nuevos. ¿Cuál es la secuencia de acciones correcta a nivel lógico para realizar la ampliación?
- a) Crear un volumen lógico nuevo de 600 GiB, formatearlo y sustituir el actual en /etc/fstab.
- b) Crear un snapshot del volumen lógico, montar el snapshot y ejecutar la ampliación sobre el snapshot.
- c) Extender el volumen lógico a 600 GiB y, a continuación, ampliar en línea el sistema de ficheros XFS sobre /contenido.
- d) Añadir un PV nuevo al grupo vg_datos y ejecutar fsck sobre /contenido antes de ampliar el sistema de ficheros.
Ver la respuesta
Respuesta correcta: c) Extender el volumen lógico a 600 GiB y, a continuación, ampliar en línea el sistema de ficheros XFS sobre /contenido.
La explicación de esta pregunta, con sus trampas y el artículo de donde sale, está en la app.
Plantilla de respuestas
La respuesta correcta de cada pregunta según la plantilla oficial. Pulsa un número para ir a la pregunta.
Reserva
Supuesto práctico I
Reserva
Supuesto práctico II
Reserva
Otros exámenes de TAI
- Examen de TAI de 2025 · acceso libre
- Examen de TAI de 2025 · acceso libre · extraordinario
- Examen de TAI de 2024 · acceso libre
- Examen de TAI de 2024 · promoción interna
- Examen de TAI de 2022 · acceso libre
- Examen de TAI de 2022 · promoción interna
- Examen de TAI de 2019 · acceso libre
- Examen de TAI de 2019 · promoción interna
¿Qué temas caen más? Lo hemos contado en qué cae en el examen de TAI.